UNI a Ecomondo 2026: le nuove norme EN sul Digital Product Passport non sono un progetto a parte se avete già un ISMS
UNI (l'ente italiano di normazione, membro di CEN e CENELEC) partecipa a Ecomondo 2026 (Rimini, 3-6 novembre) con un evento dedicato al Digital Product Passport (DPP, il "passaporto digitale di prodotto" previsto dal regolamento Ecodesign UE), in programma il 3 novembre nell'ambito del progetto europeo bi0space: si tiene in lingua inglese, con iscrizione tramite form online, un dettaglio utile se dovete organizzare la partecipazione del vostro team. L'occasione arriva a ridosso della pubblicazione, da parte di CEN e CENELEC (gli enti europei di normazione), di due nuove norme tecniche sul tema. Se la vostra organizzazione ha già un ISMS (Information Security Management System, sistema di gestione della sicurezza delle informazioni) certificato ISO 27001, non partite da zero: il problema è capire cosa coprite già e cosa manca.
Cos'è il Digital Product Passport e perché la norma tecnica arriva solo ora
Il DPP nasce dal regolamento ESPR (Ecodesign for Sustainable Products Regulation, Reg. UE 2024/1781), in vigore dal 18 luglio 2024: prevede che un prodotto possa essere immesso sul mercato solo se dotato di un DPP conforme, ma solo per le categorie di prodotto individuate progressivamente da atti delegati della Commissione — non è, oggi, un obbligo generale per tutte le aziende. Il piano di lavoro ESPR indica tra le categorie prioritarie ferro e acciaio, alluminio, tessili e calzature, mobili e materassi, pneumatici, detergenti, vernici, lubrificanti, sostanze chimiche, prodotti connessi all'energia, ICT ed elettronica: se operate in uno di questi settori, il DPP non è un'ipotesi remota ma un adempimento che arriverà con un atto delegato specifico per la vostra categoria. Dopo che il regolamento ha fissato il "cosa", tocca a CEN e CENELEC — di cui UNI è il membro italiano — standardizzare il "come": le prime 6 norme armonizzate sul DPP erano state recepite da UNI a luglio 2026; le due di cui parliamo qui sono un secondo pacchetto, segno che il lavoro normativo prosegue per fasi successive e non si è esaurito con il primo gruppo di standard.
Le due nuove norme: EN 18239:2026 e EN 18246:2026
CEN e CENELEC hanno pubblicato — non solo annunciato — EN 18239:2026, «Digital Product Passport – Access rights management, information system security, and business confidentiality», ed EN 18246:2026, «Digital Product Passport – Data authentication, reliability and integrity». La prima copre gestione degli accessi, sicurezza informativa e riservatezza commerciale dei dati contenuti nel DPP: un punto che conta per chi teme di dover esporre dati di filiera sensibili insieme alle informazioni obbligatorie. La seconda si concentra su autenticazione e integrità dei dati, cioè sulla garanzia che le informazioni del passaporto non siano state alterate lungo la catena che va dal produttore al consumatore o al riciclatore. Il fatto che entrambe siano già pubblicate, e non solo annunciate o in inchiesta pubblica, cambia la prospettiva temporale per chi deve pianificare: non si tratta di standard futuri da monitorare, ma di riferimenti tecnici già disponibili da acquistare e consultare per avviare il lavoro di mappatura.
Dove si sovrappongono all'ISO 27001 (e dove no)
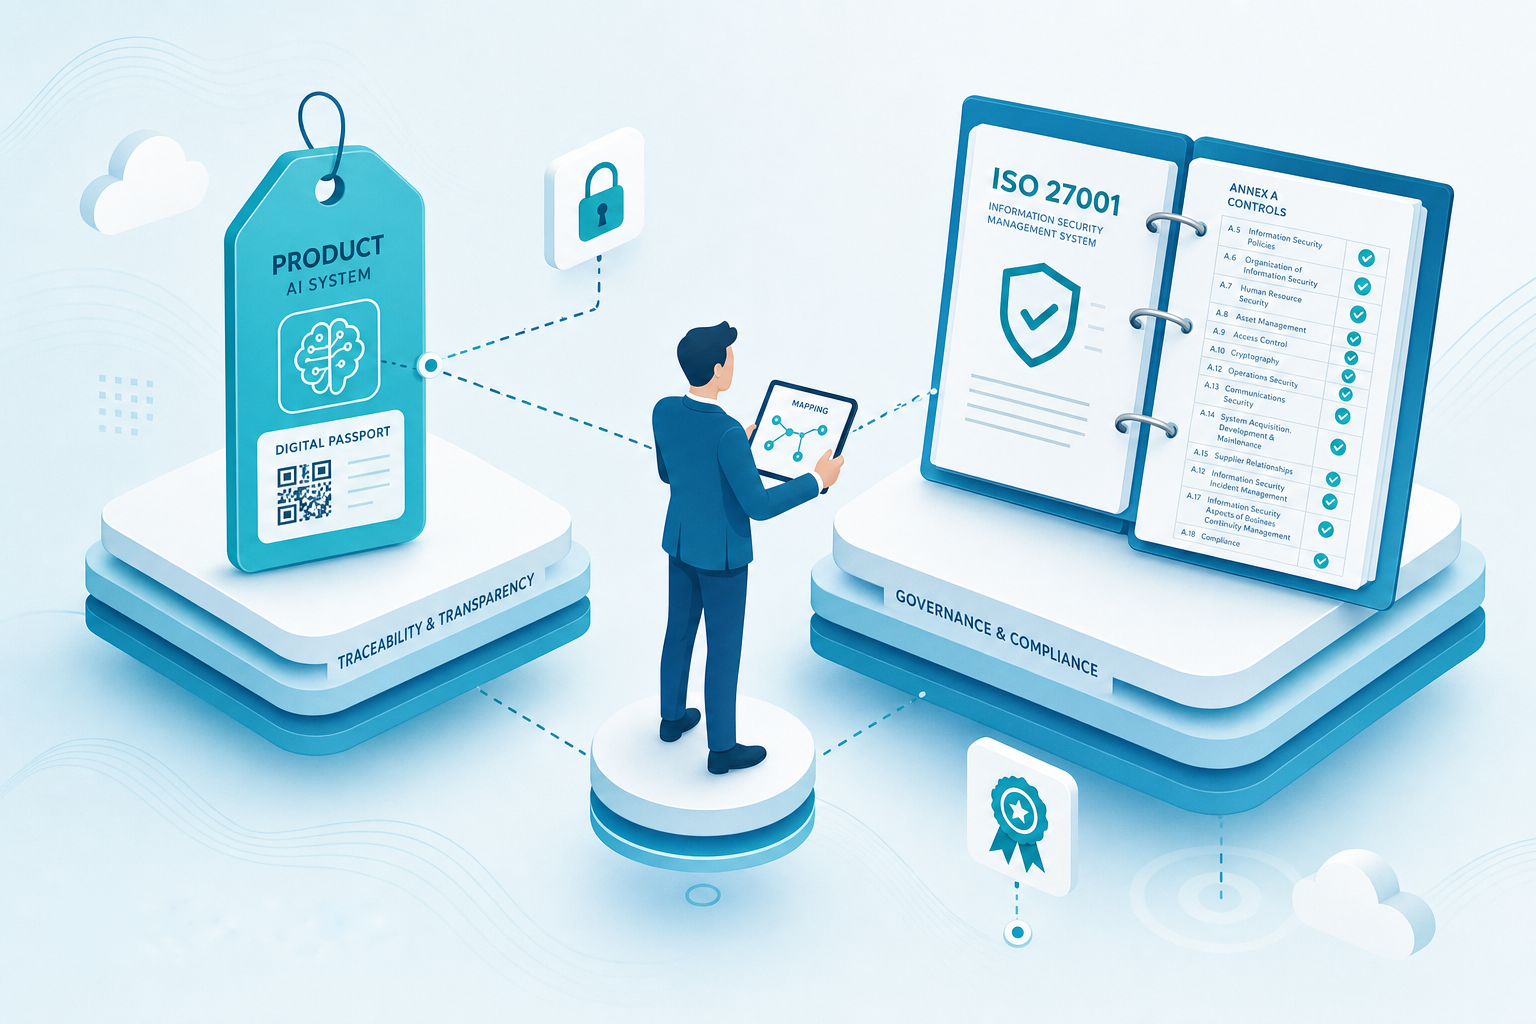
UNI, nella pagina che annuncia l'evento, non dichiara alcun legame esplicito tra le due norme e i controlli ISO/IEC 27001 Annex A: quella che segue è una lettura editoriale di Tomato, non un'affermazione della fonte. Detto questo, gestione degli accessi, autenticazione e integrità dei dati sono aree già presidiate da un ISMS ISO 27001 maturo, quindi buona parte dei controlli richiesti da EN 18239 ed EN 18246 potrebbe già esistere nella vostra organizzazione. In pratica, un SGSI ISO 27001 maturo include già politiche di controllo degli accessi, procedure di autenticazione e meccanismi per garantire l'integrità dei dati trattati: sono esattamente le tre aree richiamate dai titoli delle due nuove norme. Questo non significa che la certificazione ISO 27001 "copra" automaticamente il DPP — nessuna fonte lo afferma, e non lo affermiamo nemmeno noi — ma che il punto di partenza per la gap analysis non è un foglio bianco. Ciò che un ISMS generico non copre automaticamente è la tracciabilità di filiera e la gestione dei dati di prodotto specifici del DPP, che restano un perimetro a sé.
Cosa fare se avete già un SGSI certificato
Se avete già un SGSI (sistema di gestione della sicurezza delle informazioni) certificato ISO 27001, la mossa sensata non è avviare un progetto DPP separato, ma una gap analysis mirata: mappare quali controlli Annex A già coprono accesso, autenticazione e integrità dei dati, e isolare solo ciò che è specifico del passaporto di prodotto. È un lavoro avviabile già ora, indipendentemente dallo stato di adozione del piano di lavoro o dall'entrata in funzione del registro: la mappatura dei controlli Annex A esistenti non dipende da nessun atto delegato, è un esercizio interno sul vostro SGSI, per farvi trovare pronti quando la norma diventerà cogente per la vostra categoria di prodotto. Aspettare l'adozione ufficiale significa solo posticipare un lavoro senza prerequisiti esterni. Sulla tempistica, però, serve prudenza: l'obbligo concreto scatta prodotto per prodotto tramite atti delegati; il primo piano di lavoro della Commissione era previsto entro il 19 aprile 2025 (ICT ed elettronica tra le categorie prioritarie) e il registro DPP entro il 19 luglio 2026, ma questo articolo non ha verificato se siano stati adottati: trattateli come scadenze di legge, non come fatti confermati.
Cosa fare adesso
Tre domande per orientarvi: la vostra categoria di prodotto rientra tra quelle prioritarie del piano di lavoro ESPR (ferro e acciaio, tessili, ICT ed elettronica, tra le altre)? Il vostro ISMS ISO 27001 copre già, in modo documentato, accesso, autenticazione e integrità dei dati sui prodotti che trattate? Avete già distinto, nel vostro sistema di gestione, cosa è "sicurezza delle informazioni" in generale e cosa sarà specificamente richiesto dal DPP?
Se non sapete rispondere con sicurezza a queste domande, è il momento di valutare la maturità del vostro sistema di gestione prima che il DPP diventi cogente per la vostra categoria di prodotto: Valuta la maturità del tuo sistema di gestione — ISO/IEC 27001 ISMS. Per approfondire il quadro ISO 2026 più ampio, si veda anche ISO/IEC 27000:2026: cosa cambia davvero.
Fonti
- UNI — UNI ad Ecomondo 2026: il Digital Product Passport e l’economia circolare — pubblicata il 30 settembre 2026
- UNI — Digital Product Passport: pubblicate due nuove norme da CEN e CENELEC
- EN 18239:2026 — Access rights management, information system security, and business confidentiality
- EN 18246:2026 — Data authentication, reliability and integrity