Quando il fornitore è il punto debole: la lezione Optimizely sulla supply chain di terze parti
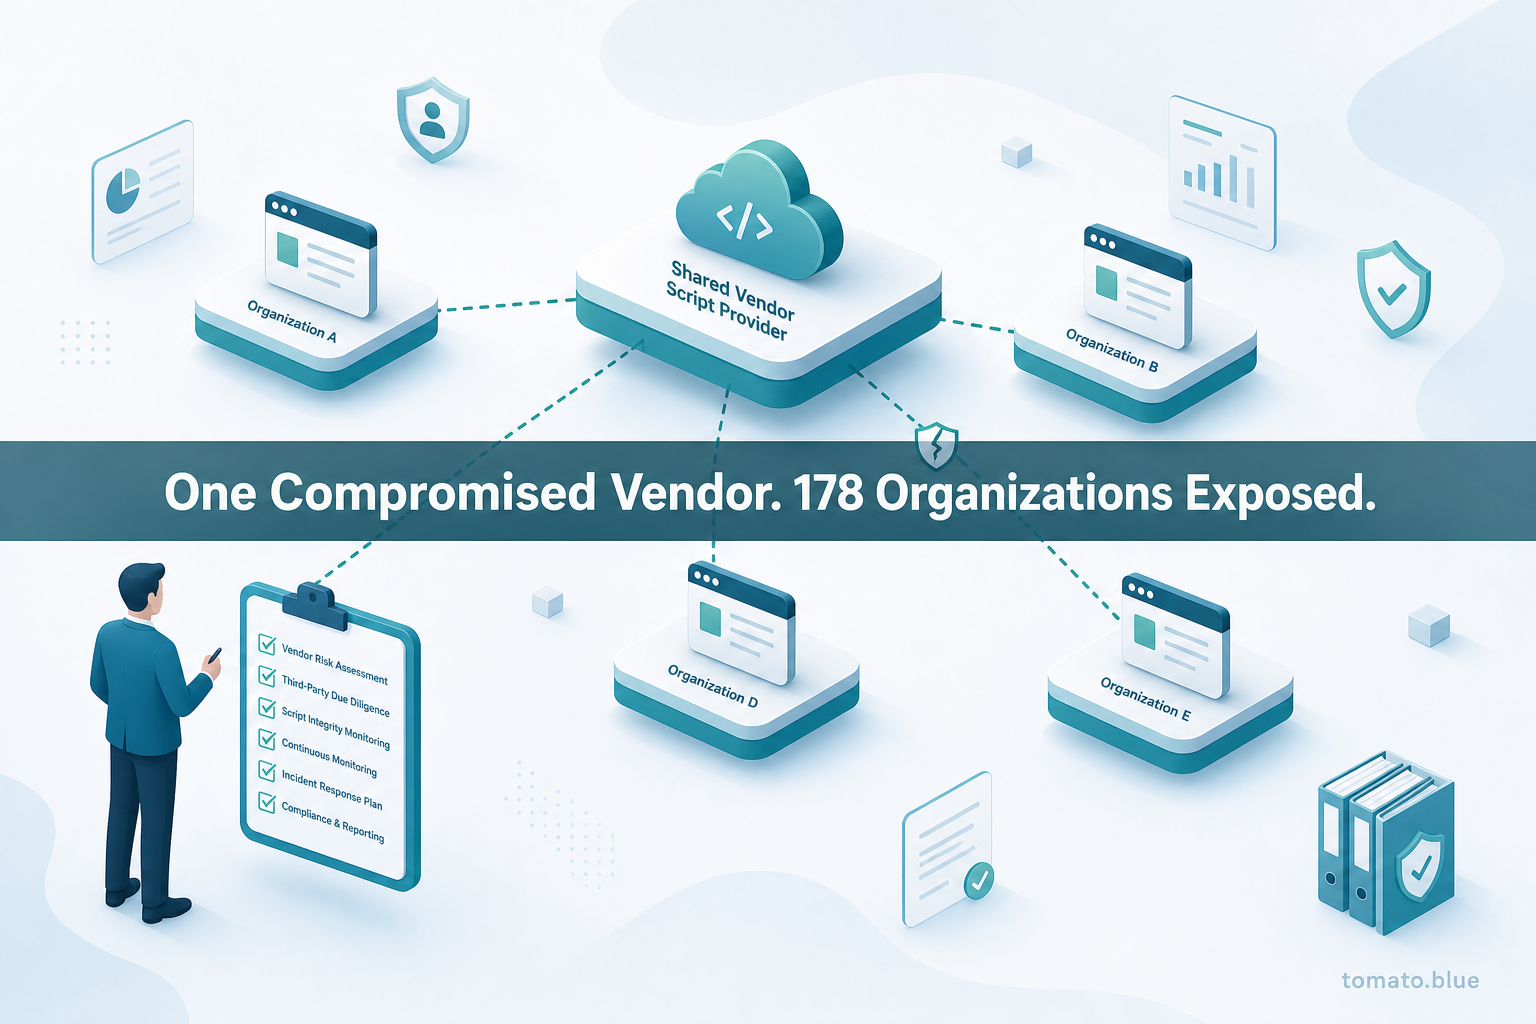
Un solo fornitore compromesso — una piattaforma di A/B testing, non un sistema critico — e 178 organizzazioni, tra cui banche globali, si sono trovate a servire codice che ruba carte di credito, cookie e screenshot. Non una falla nei loro sistemi: uno script di terze parti che nessuno controllava più da vicino.
Cosa è successo
Tra il 16 e il 17 novembre 2026 è emerso che la piattaforma di sperimentazione web Optimizely ha distribuito, attraverso il proprio CDN, script JavaScript compromessi ad almeno 178 organizzazioni clienti. La ricerca che ha portato alla luce il caso è stata pubblicata da Report URI (Scott Helme) e confermata, con gli stessi numeri, da SecurityWeek, Cybernews e Security Affairs: 188 script infetti su 1.611 esaminati.
Il meccanismo
Il codice malevolo non è stato iniettato nei siti delle aziende colpite, ma nella piattaforma condivisa che quei siti caricano per eseguire test A/B. Secondo Optimizely, la causa è una vulnerabilità nel flusso di registrazione account di Web Experimentation, sfruttata da un soggetto non autorizzato: "the vulnerable path is blocked, the injected code was removed, and customers have been contacted directly", ha dichiarato l'azienda. Il payload rubava dati delle carte di pagamento, dirottava transazioni in criptovalute, catturava cookie e screenshot e, su iOS/iPadOS, installava un ulteriore exploit.
Chi è stato coinvolto
Tra i 178 brand coinvolti, almeno sette sono stati confermati da fonti indipendenti dal post che ha reso pubblico il caso: Zoom, BBC, CNN, Salesforce, IKEA, HSBC e Ledger. Il settore finanziario è il più esposto in termini numerici — 32 organizzazioni bancarie o assicurative — con HSBC presente in 11 mercati diversi, tra cui Stati Uniti, Hong Kong, Singapore ed Emirati Arabi Uniti.
Perché è un problema di supply chain, non di «sicurezza del sito»
La differenza tra violare un'azienda e violare un suo fornitore
Nessuna delle 178 organizzazioni ha subito un'intrusione nei propri sistemi interni. Quello che è stato violato è un fornitore che tutte condividevano. È la differenza tra un data breach e un attacco di supply chain in stile Magecart: il bersaglio reale è uno solo, ma l'impatto si moltiplica per ogni cliente che si fida di quel fornitore senza riverificarlo nel tempo.
Perché gli script di terze parti hanno di fatto accesso completo alla pagina
Nel browser, uno script caricato da terzi gira con gli stessi privilegi del codice del sito che lo ospita: può leggere il DOM, intercettare form, modificare contenuti, accedere a cookie e local storage. Il web non prevede, per design, un «sandbox» automatico per gli script di terze parti: la fiducia è implicita nell'atto stesso di caricarli.
Il paradosso dell'investimento in sicurezza
Milioni spesi sul perimetro interno, zero visibilità sulle dipendenze esterne
Un dettaglio rafforza la tesi: alcune organizzazioni coinvolte, inclusa HSBC, avevano una Content Security Policy (CSP) configurata — uno degli strumenti tecnici più citati proprio per limitare questo tipo di rischio. Sono state comunque parzialmente esposte perché il payload sfruttava l'impostazione unsafe-eval, che la documentazione Optimizely stessa richiede ai clienti di abilitare perché la piattaforma funzioni. Il controllo tecnico c'era; la raccomandazione del fornitore lo neutralizzava.
Perché il problema non si chiude «patchando» il fornitore
Optimizely ha corretto la vulnerabilità e rimosso il codice iniettato, ma il punto di governance resta: un'azienda non può «patchare» la fiducia che ha riposto in un fornitore, può solo rivedere il processo con cui gli concede accesso. Su questo, un collega di Tomato, Francesco Cabras, ha offerto un contrappunto che vale la pena riportare, come opinione e non come dato: «alla fine si scoprì che rifare tutto con il vibe è meno problematico perché la superficie di attacco e la catena dei fornitori è più corta…». È una tesi suggestiva ma da qualificare con prudenza: il codice generato con l'AI non elimina le dipendenze di terze parti — poggia comunque su librerie, runtime e servizi cloud esterni — e introduce rischi propri (qualità non verificata, assenza di audit trail, errori sistematici del modello). Una catena più corta non è automaticamente una catena più sicura, e non va letta come conclusione del caso, ma come spunto da verificare caso per caso.
Cosa significa per la governance aziendale
Inventario e controllo degli script terzi
La prima domanda operativa non è «i miei sistemi sono sicuri» ma «so esattamente quali script di terzi girano sul mio sito e cosa possono fare». Un inventario aggiornato, Subresource Integrity (SRI) dove applicabile, e una CSP che non si limiti a esistere sulla carta sono il punto di partenza — con la consapevolezza, dopo questo caso, che anche una CSP ben scritta può essere aggirata da un'impostazione richiesta dal fornitore stesso.
Responsabilità contrattuale e due diligence sui fornitori martech/SaaS
Il vendor assessment non può esaurirsi all'onboarding. Le clausole su notifica di incidente, tempi di risposta e responsabilità vanno negoziate prima di integrare uno script critico per il business, non dopo un incidente.
Monitoraggio continuo vs fiducia una tantum
Un fornitore approvato un anno fa non è automaticamente un fornitore sicuro oggi. Il monitoraggio degli script di terze parti va trattato come processo continuo — change detection sugli script caricati, revisione periodica dei permessi concessi — non come una casella spuntata una volta sola.
Take-away operativi
- Il perimetro di sicurezza include i fornitori che eseguono codice sul tuo sito, non solo i sistemi interni.
- Ripeti il vendor assessment nel tempo, non solo in fase di onboarding.
- Governa CSP e SRI come processo continuo, non come task una tantum.
- Verifica se le impostazioni richieste dal fornitore (es.
unsafe-eval) indeboliscono i tuoi controlli. - La domanda giusta non è «sono sicuro», ma «quali script di terzi giro, e cosa possono fare davvero».
Sai quali script di terze parti girano sul tuo sito?
Mappiamo script, fornitori e CSP, e trasformiamo il vendor assessment in un processo continuo invece che in una casella spuntata all'onboarding. Parliamone.
Parliamo dei tuoi fornitori terzi →